
Article complet du Daily Podcast
HackerOne constate une hausse de 131 % des arriérés de vulnérabilités
Les nouvelles données de HackerOne sur l’« exposure debt » mettent en lumière un paradoxe préoccupant : les organisations corrigent plus vite les vulnérabilités validées, mais le stock de failles connues et non résolues a tout de même plus que doublé en deux ans. Pour les RSSI, les éditeurs et les acheteurs d’entreprise, le message est clair : la découverte progresse plus vite que la capacité de correction.
Le problème n’est plus seulement de trouver
HackerOne a chiffré un malaise que beaucoup d’équipes sécurité connaissent déjà: le nombre de vulnérabilités validées mais non résolues sur la plateforme H1 a augmenté de 131 % en deux ans . Ce chiffre ne parle pas de bruit généré par des scanners, ni de risques théoriques. Il concerne des vulnérabilités confirmées, suffisamment crédibles pour entrer dans un processus de traitement, mais toujours en attente de correction.
C’est ce qui rend l’information importante. Le sujet n’est plus seulement la capacité à découvrir des failles. Il devient la capacité à terminer le travail une fois la faille reconnue. Selon les données reprises par Cybersecurity Insiders, le délai moyen de résolution est pourtant passé de 135 jours à 62 jours, soit une amélioration de 54 % . Pris isolément, ce résultat ressemble à une victoire opérationnelle. Mis face à la croissance du stock, il raconte autre chose: les équipes vont plus vite, mais l’arrivée de nouvelles vulnérabilités valides va encore plus vite.
HackerOne nomme cet écart « Exposure Debt », c’est-à-dire l’accumulation de vulnérabilités validées qu’une organisation connaît mais n’a pas encore corrigées . Le vocabulaire est utile. Un arriéré peut sembler être une simple file d’attente. Une dette implique un coût qui s’accumule, un risque qui dure et une pression qui augmente avec le temps.
Corriger plus vite ne suffit plus
Le paradoxe central est donc le suivant: la vitesse de correction s’améliore, mais l’exposition globale augmente. Le benchmark publié par HackerOne indique que les rapports de vulnérabilités valides en attente de résolution ont progressé de 131 % entre 2024 et 2026, alors même que les rapports effectivement résolus circulaient plus de deux fois plus vite dans le système . L’explication est arithmétique autant qu’organisationnelle: la découverte s’est accélérée davantage que la validation, l’attribution, la correction, les tests et le déploiement.
Près de 70 % des responsables sécurité interrogés disent que les constats validés arrivent plus vite que leurs équipes ne peuvent les traiter, et 75 % indiquent que leur organisation suit formellement cette dette d’exposition . Autrement dit, la dette n’est pas invisible. Elle est souvent mesurée, connue et néanmoins difficile à réduire.
Elle touche aussi plus fortement les grandes organisations. D’après le benchmark de HackerOne, les entreprises dépassant 10 milliards de dollars de chiffre d’affaires ont enregistré en moyenne 84,2 rapports valides en 2026, contre 14,5 pour les organisations situées entre 1 et 5 millions de dollars . Ce n’est pas surprenant. Les grands groupes ont davantage d’applications, d’API, d’environnements cloud, de dépendances tierces et de frontières internes de responsabilité.
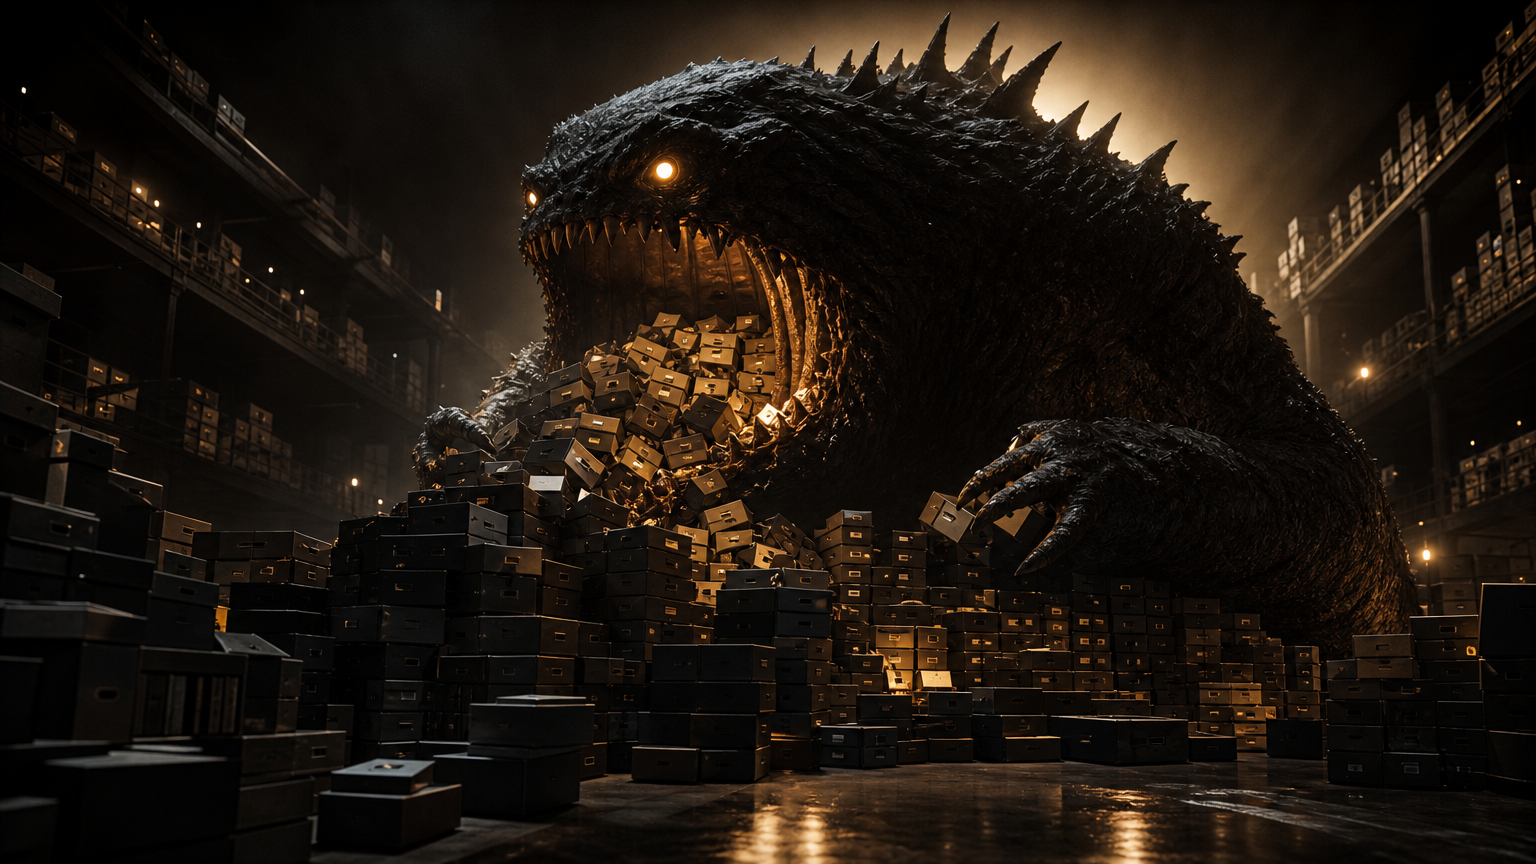
Dans ces environnements, une faille confirmée peut traverser plusieurs équipes avant d’arriver à celle qui a réellement le pouvoir de la corriger. C’est précisément dans ces délais de routage que le monstre du backlog trouve des emplacements de stockage apparemment illimités. La vulnérabilité n’est plus inconnue. Elle est simplement non fermée.
L’IA augmente le flux entrant
L’intelligence artificielle joue un rôle majeur dans cette dynamique, mais pas de façon caricaturale. Il ne s’agit pas seulement de dire que l’IA introduit de nouvelles failles. Les données de HackerOne indiquent aussi que la recherche assistée par IA aide les chercheurs à automatiser des tâches comme la reconnaissance et la rédaction de rapports, ce qui leur laisse davantage de temps pour examiner des problèmes complexes, notamment les failles d’autorisation et les chaînes d’attaque en plusieurs étapes .
HackerOne indique que 85 % des chercheurs interrogés développent leurs compétences en IA, que près des trois quarts constatent une hausse significative de leurs découvertes valides grâce à l’IA, et que 68 % se tournent vers des vulnérabilités plus complexes et mieux rémunérées . C’est positif pour la qualité de la découverte. Mais cela ajoute mécaniquement de la pression sur les équipes chargées de corriger.
Le paysage des vulnérabilités liées à l’IA évolue aussi. Les rapports de fuite de prompt système ont augmenté de 557 % sur un an, les signalements liés à la désinformation de 455 %, et les problèmes de mauvaise gestion des sorties de 264 % . Les injections de prompt et les divulgations d’informations sensibles restent les deux catégories de vulnérabilités IA les plus fréquemment rapportées sur la plateforme .
Les équipes sécurité doivent donc gérer deux files en parallèle: les vulnérabilités classiques d’applications, d’API et de cloud, et une nouvelle génération de constats liés aux prompts, aux sorties, aux flux de données et aux agents connectés à des outils. Dans les deux cas, la réponse exige du travail d’ingénierie, pas seulement du triage sécurité.
Le délai moyen cache une partie du risque
La baisse du délai moyen de résolution de 135 à 62 jours reste une amélioration notable . Elle montre que certains programmes ont progressé dans l’ingestion, le tri, l’assignation et la clôture des vulnérabilités. Mais la croissance de l’arriéré montre aussi pourquoi un indicateur moyen peut être trompeur.
Un délai moyen mesure ce qui a été corrigé. Il ne décrit pas entièrement ce qui reste ouvert. Si les vulnérabilités simples, bien documentées ou clairement attribuées sont corrigées rapidement, tandis que les failles complexes ou transverses restent dans la file, la moyenne s’améliore alors même que l’exposition réelle augmente. HackerOne souligne d’ailleurs que le chiffre de 62 jours concerne les rapports arrivés jusqu’à la résolution, tandis que les constats plus difficiles peuvent rester en attente .
Pour les dirigeants, le bon tableau de bord ne peut donc pas se limiter à la question « à quelle vitesse fermons-nous? ». Il doit aussi répondre à: qu’est-ce qui reste ouvert, depuis combien de temps, avec quelle sévérité, sur quel actif, sous la responsabilité de qui, et avec quelle exploitabilité?
La même logique vaut pour les éditeurs. Un fournisseur qui accumule des vulnérabilités validées non résolues ne porte pas seulement une dette interne. Il exporte une partie de cette inquiétude vers ses clients. Les acheteurs d’entreprise veulent de plus en plus des preuves que les vulnérabilités sont non seulement découvertes, mais corrigées dans des délais prévisibles.
Le goulet d’étranglement est organisationnel
Les données de HackerOne pointent un goulet situé entre sécurité et ingénierie. Les équipes sécurité peuvent valider, prioriser et alerter. Elles ne peuvent généralement pas modifier seules le code de production. Les équipes d’ingénierie peuvent corriger, mais elles sont aussi évaluées sur les fonctionnalités, la fiabilité, les délais produit et la satisfaction client.
C’est là que naît la boucle classique. La sécurité ouvre un ticket. L’ingénierie demande des détails de reproduction, du contexte ou une analyse d’impact. Le sprint est déjà plein. Le propriétaire du service a changé. Une dépendance n’a pas de mise à jour simple. Le correctif risque de casser un flux client. Le constat reste valide, non résolu et potentiellement exploitable.
HackerOne continue de présenter le défi comme un basculement sectoriel: l’enjeu n’est plus seulement de trouver davantage, mais de corriger plus vite et mieux, alors que la dette d’exposition a augmenté de 131 % depuis 2024 malgré une remédiation 54 % plus rapide . La conclusion est nette: les gains d’efficacité ne suffisent pas sans capacité supplémentaire, responsabilité explicite et priorisation fondée sur le risque.
Ce que les RSSI et acheteurs doivent demander
La première question est celle de la propriété. Chaque vulnérabilité validée doit avoir un responsable système, un responsable de correction et un chemin d’escalade. Une file sans propriétaires n’est pas un programme de remédiation, mais une salle d’attente.
La deuxième question porte sur les objectifs de service. Les délais doivent varier selon le risque. Une vulnérabilité critique et exploitable ne doit pas attendre derrière des constats de faible impact. HackerOne insiste sur la nécessité de comprendre quelles expositions sont réellement exploitables et où concentrer les ressources limitées .
La troisième question concerne l’IA côté défense. L’IA peut aider à résumer les rapports, générer des tests, suggérer des correctifs et repérer des familles de bugs récurrentes. Mais l’organisation reste responsable de la décision finale, surtout lorsqu’un correctif modifie le comportement d’un système en production.
La quatrième question est celle de l’âge du risque. La taille totale du backlog compte, mais l’âge des vulnérabilités critiques et élevées compte davantage. Une organisation peut accepter certains reports à faible impact. Elle ne peut pas normaliser des failles exploitables qui vieillissent dans des systèmes essentiels.
Le signal à retenir
La hausse de 131 % des arriérés ne signifie pas que les équipes sécurité ne travaillent pas. Elle montre plutôt que la divulgation, les programmes de bug bounty et la recherche assistée par IA produisent plus de signaux validés que beaucoup d’organisations ne peuvent en absorber . Le système découvre le risque plus vite qu’il ne l’éteint.
Pour les conseils d’administration et les RSSI, la leçon est directe. Le volume de découverte n’est pas une fin en soi. Il ne crée de valeur que s’il se transforme en corrections vérifiées. Sinon, chaque nouvelle vulnérabilité confirmée devient simplement un nouvel objet dans l’inventaire du monstre du backlog.
La sécurité moderne n’a donc pas seulement besoin de meilleurs yeux. Elle a besoin de mains plus nombreuses, d’une responsabilité plus claire et de temps d’ingénierie suffisant pour fermer ce que ces yeux voient désormais.
Sources des dernières 72 heures
- [1]HackerOne Report Finds Vulnerability Backlogs Grew 131% in Two Years17 oct. 2026, 02:00
- [2]The Exposure Debt Benchmark: What the 2026 Data Says About the Find-to-Fix Gap14 oct. 2026, 21:35
- [3]HackerOne | LinkedIn16 oct. 2026, 12:00
Article généré par IA à partir d’une recherche web récente, puis conservé comme instantané éditorial daté.
Commentaires
Sois le premier à commenter.