
Trois incidents, une même alerte
Le choc opérationnel le plus récent vient de l’University of New Mexico Health System. Le lundi 26 octobre, un événement de cybersécurité a brusquement modifié l’organisation des soins dans l’un des réseaux médicaux les plus importants du Nouveau-Mexique. Dans un avis officiel repris par KANW, UNM Health a indiqué que le trafic ambulancier était redirigé vers d’autres hôpitaux, que tous les rendez-vous en clinique de la journée étaient annulés et que les patients ne devaient pas se présenter dans les établissements UNM Health, sauf urgence traitée via le 911 .
L’avis rendait l’impact particulièrement concret. Il ne s’agissait pas seulement d’une notification de violation de données ou d’un risque futur de fraude. Il s’agissait d’une crise de capacité en temps réel. Les étudiants et personnels non essentiels de la School of Medicine, du College of Pharmacy, du College of Nursing et du College of Population Health ont reçu l’ordre de quitter le campus, tandis que la menace était décrite comme touchant l’ensemble de l’UNM Health Sciences Center .
Source New Mexico a rapporté que l’incident affectait l’un des plus grands hôpitaux de l’État ainsi que des dizaines de cliniques, et qu’un message envoyé aux utilisateurs de l’UNM Health Sciences Center parlait d’une « violation de sécurité réseau » en demandant aux employés d’éteindre et de débrancher les ordinateurs de bureau, ainsi que de déconnecter les appareils mobiles du Wi-Fi hospitalier . Le même article soulignait pourquoi la diversion des ambulances était critique: l’UNM Hospital est le seul centre de traumatologie de niveau I du Nouveau-Mexique, dans une région où les distances compliquent déjà l’accès aux soins d’urgence .
Quand l’indisponibilité devient un problème médical
La mise à jour ultérieure d’UNM a précisé la chronologie sans réduire la gravité de l’événement. Selon l’Albuquerque Journal, le système a limité l’acceptation de nouveaux patients de 12 h 30 à 14 h 30, puis a commencé à rétablir progressivement ses opérations, tandis que les chirurgies ambulatoires et les rendez-vous restaient suspendus pour le reste du lundi . Le journal a aussi rapporté que les cours avaient été annulés dans plusieurs collèges des sciences de la santé et que les cours ainsi que les unités de recherche du campus Health Sciences resteraient fermés le mardi .
L’Associated Press a formulé l’enjeu de manière encore plus directe: pendant la diversion, la perturbation du réseau hospitalier a laissé le Nouveau-Mexique sans service d’urgence capable de traiter les blessures les plus graves . L’agence a également indiqué que Presbyterian Healthcare Services et Lovelace Health System coordonnaient leurs actions avec UNM Health, notamment en accueillant des patients supplémentaires .
C’est la géographie cachée du risque cyber dans la santé. Le réseau d’un hôpital ne tombe jamais seul. Les trajets d’ambulance changent, les hôpitaux voisins absorbent une pression supplémentaire, les soins programmés sont reportés, les équipes basculent vers des procédures dégradées et les patients perdent l’accès à des rendez-vous, résultats ou interventions. Même si aucune donnée médicale n’est finalement exposée, la capacité clinique a déjà été touchée.
UNM a indiqué que ses équipes de sécurité informatique avaient pris des mesures pour contenir l’événement, protéger le réseau, prévenir les forces de l’ordre fédérales et de l’État, et faire appel à des partenaires externes . L’Associated Press a rapporté que le FBI apportait son assistance, tandis qu’un porte-parole du système de santé refusait de commenter les détails au motif que l’enquête judiciaire était toujours active . Cette prudence est classique au début d’une réponse cyber, mais elle crée un vide d’information au moment précis où patients et employés veulent savoir si les systèmes sont sûrs, si des données ont été consultées et quand les soins reprendront normalement.
Le Danemark révèle l’autre face de la fragilité
Le cas danois expose une faiblesse différente: non pas la perte immédiate de capacité hospitalière, mais la fragilité des données d’identité centralisées. Une fuite d’informations personnelles concernant 8,8 millions de personnes est exceptionnelle au Danemark, car ce chiffre dépasse la population résidente du pays. Cette ampleur pose aussitôt des questions sur les doublons, les personnes décédées, les anciens résidents, les jeux de données transfrontaliers et la durée de conservation de données d’identité encore exploitables longtemps après un départ du pays ou un décès.
L’incertitude est aussi importante que le chiffre. Le résumé rendu public n’identifiait ni l’organisation compromise, ni l’ensemble des champs de données, ni l’attaquant. Le risque immédiat de fraude reste donc difficile à mesurer. Mais l’incertitude n’est pas une garantie de sécurité. Si des noms, adresses, identifiants nationaux ou attributs personnels stables sont exposés, le danger peut durer des années, car ces éléments ne se remplacent pas comme un mot de passe.
La fuite danoise met aussi à l’épreuve la promesse centrale de l’ère RGPD. Le cadre européen repose sur la minimisation, la responsabilité, la limitation des finalités et la notification rapide. Un jeu de données plus vaste que la population vivante du pays oblige à se demander si les organisations minimisent réellement la collecte et la conservation, ou si les usages publics et privés de l’identité ont créé, presque discrètement, une surface d’attaque plus grande que prévu.
Les frigos français rendent visible le risque cyber-physique
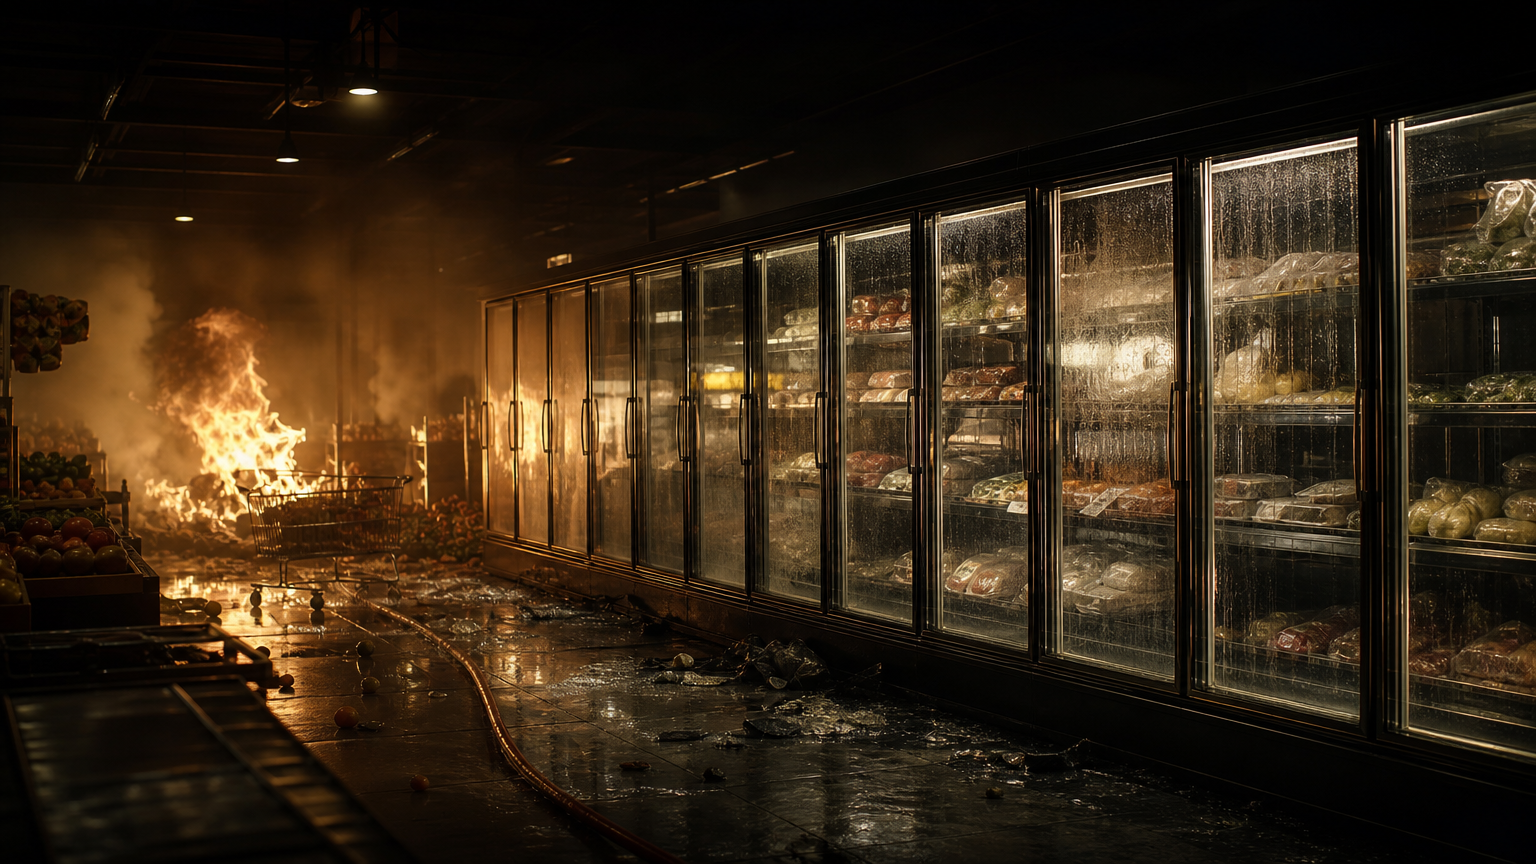
L’attaque contre les systèmes de réfrigération de supermarchés français illustre un troisième danger: des équipements connectés peuvent transformer une intrusion numérique en perte physique. Les attaquants ont manipulé les contrôles de température de réfrigérateurs et congélateurs, suffisamment pour gâcher des denrées et provoquer plusieurs départs de feu signalés. La cible n’était pas un centre de données spectaculaire, mais une infrastructure banale de commerce alimentaire. Le résultat a pourtant touché les stocks, la sécurité alimentaire et la sécurité du public.
Pendant des années, les systèmes de réfrigération, de chauffage, de contrôle d’accès ou de maintenance ont été traités comme de simples commodités opérationnelles. L’accès à distance permettait aux prestataires de réparer plus vite et aux enseignes de surveiller leurs magasins de manière centralisée. La même commodité devient dangereuse lorsque le contrôle distant n’est pas limité par une segmentation stricte, une authentification robuste, une discipline de correction des failles et une détection d’anomalies. Un contrôleur de réfrigérateur modifiable à distance et à grande échelle n’est plus un appareil de second plan: c’est un actif cyber-physique.
Le parallèle avec l’UNMH n’est pas artificiel. Les hôpitaux dépendent eux aussi de systèmes connectés ordinaires: imagerie, planification, badges, distribution de médicaments, téléphonie, interfaces de laboratoire, gestion des bâtiments et dossiers médicaux électroniques. Supermarchés et hôpitaux semblent très différents, mais tous deux reposent sur des technologies opérationnelles et des systèmes métiers qui doivent rester disponibles. Quand ces systèmes échouent, le dommage quitte l’écran et touche les personnes, les aliments, les bâtiments et la logistique.
La faille commune: trop de confiance, trop peu de limites
Dans les trois cas, le problème ne se résume pas à « des pirates sont entrés ». Le schéma commun est plutôt que des systèmes de confiance ont pu faire trop de choses, atteindre trop loin ou tomber trop largement. Au Danemark, la question est celle d’un accès aux registres d’identité trop vaste ou insuffisamment surveillé. En France, celle de contrôles de réfrigération accessibles et assez puissants pour causer des dégâts physiques. À l’UNMH, celle d’une perturbation numérique capable de provoquer des diversions d’ambulances et des annulations massives avant que les procédures de secours n’absorbent le choc.
Les réponses pratiques sont connues. Les systèmes d’identité sensibles exigent une minimisation stricte, une journalisation complète, une surveillance comportementale et une révocation rapide des accès anormaux. Les contrôles industriels ont besoin de segmentation, d’accès distant authentifié, de responsabilité fournisseur et d’alertes lorsque les températures quittent les plages sûres. Les hôpitaux doivent répéter les procédures de panne, conserver des modes de documentation clinique hors ligne, prévoir des communications redondantes, segmenter leurs réseaux et tester des scénarios incluant la réorientation des ambulances et la coordination régionale.
La fragilité cyber est désormais un sujet de sécurité publique
L’incident de l’UNMH reste en évolution, et la méthode d’intrusion n’a pas été rendue publique. Cela ne doit pas retarder la conclusion principale. Un événement de cybersécurité a entraîné des diversions d’ambulances, annulé des rendez-vous, suspendu des chirurgies ambulatoires et perturbé l’enseignement en sciences de la santé . Les prestataires voisins ont dû s’organiser autour de la capacité perdue .
Les cas danois et français élargissent le cadre. L’un montre comment des données d’identité peuvent dépasser la population qu’elles sont censées représenter. L’autre montre comment des équipements connectés du commerce alimentaire peuvent devenir une source d’incendies, de pertes de stocks et de perturbations de chaîne d’approvisionnement. Avec l’UNMH, ils marquent le passage d’une cybersécurité centrée sur la confidentialité à une cybersécurité centrée sur la résilience.
La cybersécurité ne consiste plus seulement à garder des secrets. Elle consiste à maintenir les hôpitaux ouverts, les aliments au froid, les registres d’identité fiables et les services publics capables de fonctionner sous pression. Le point fragile n’est pas toujours le système le plus visible. Il peut s’agir d’un outil de rendez-vous, d’un accès tiers à une base d’identité, d’un panneau de maintenance à distance ou d’un contrôleur de réfrigérateur. La leçon est simple et coûteuse: si un système connecté peut interrompre une fonction essentielle, il doit être défendu comme une infrastructure essentielle.
Commentaires
Sois le premier à commenter.