
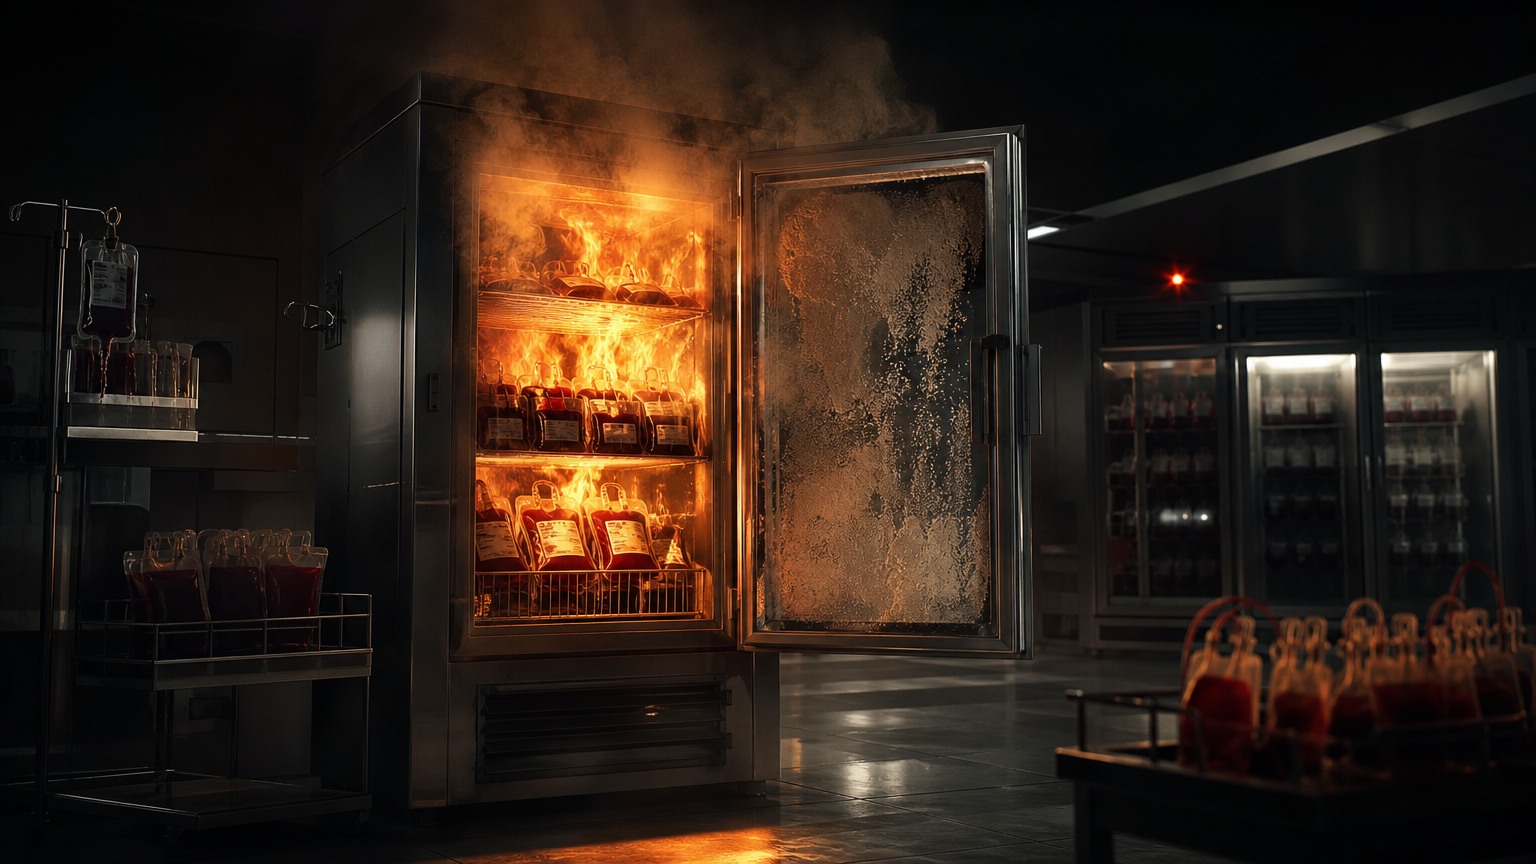
La chaîne du froid devient une cible cyber
L’incident qui a touché l’Établissement français du sang, ou EFS, n’est pas une fuite de données médicale ordinaire. Il vise la chaîne du froid: des équipements qui conservent du plasma, des produits sanguins et des échantillons dans des conditions strictes avant leur usage médical. Selon les éléments de l’EFS rapportés par l’Associated Press, les seuils de température et de dégivrage ont été portés à des niveaux extrêmement élevés le lundi 2 novembre sur trois sites de stockage à froid, mais les systèmes de surveillance ont détecté l’anomalie assez vite pour permettre une intervention .
C’est toute la différence entre une panne informatique et un risque clinique. Dans une cyberattaque classique contre un hôpital, on cherche d’abord à savoir si des dossiers ont été volés ou si des systèmes ont été chiffrés. Ici, la question centrale était plus physique: le plasma et les échantillons sont-ils restés dans une plage de conservation acceptable? L’EFS affirme qu’aucun produit sanguin ni aucun échantillon n’a été compromis, qu’aucune conséquence sanitaire n’a été identifiée et que la collecte comme la distribution ont continué sans interruption .
Le chiffre spectaculaire de 110 °C vient des révélations du Canard enchaîné, reprises par plusieurs médias. D’après ces informations, des systèmes normalement maintenus autour de −30 °C auraient été reprogrammés jusqu’à 110 °C . Mais les données publiques disponibles ne prouvent pas que les poches de plasma ou les échantillons ont réellement atteint cette température. Les analyses cybersécurité soulignent que 110 °C correspond vraisemblablement à une consigne saisie dans le système de contrôle, et non à une température mesurée dans l’enceinte, l’air ambiant ou les produits stockés .
Le prestataire au cœur de l’incident
L’affaire montre aussi que la cybersécurité de la santé ne se limite pas aux réseaux internes des hôpitaux. Reuters rapporte que les réfrigérateurs de trois sites régionaux de banques du sang françaises ont été touchés dans la nuit de dimanche à lundi, au moment où des pirates visaient aussi des systèmes frigorifiques de supermarchés entre la Suède et la Belgique . Le ministère français de la Santé a décrit l’incident comme touchant des systèmes de supervision et de pilotage de chambres froides, tandis que la porte-parole de l’EFS Charley Dubois a indiqué qu’il n’y avait pas eu d’impact sur l’approvisionnement en sang .
La piste du prestataire est déterminante. AP rapporte que l’attaque a touché un fournisseur d’équipements frigorifiques intervenant sur trois sites de l’EFS, où étaient stockés du plasma destiné aux transfusions et du plasma destiné à la fabrication de médicaments . Coolworld, cité publiquement comme prestataire concerné, a déclaré avoir connaissance de l’incident et a indiqué que la vulnérabilité évoquée dans les médias concernait un composant tiers échappant à son contrôle direct .
Cette dépendance est typique des infrastructures de santé modernes. Un établissement peut protéger ses dossiers patients tout en dépendant d’un sous-traitant pour les groupes froids, les cycles de dégivrage, les alertes, la télémaintenance et les interventions d’urgence. Ces systèmes relèvent de la technologie opérationnelle: ils pilotent des machines réelles. Mais ils sont souvent administrés avec les mêmes logiques de connexion à distance que l’informatique de bureau. Quand cette logique est mal sécurisée, l’effet n’est plus seulement numérique.
Pourquoi les 110 °C doivent être interprétés avec prudence
Le nombre frappe les esprits parce qu’il transforme symboliquement un congélateur en four. Mais il faut rester précis. Numerama rapporte que l’incident lié à Coolworld aurait reprogrammé des chambres froides de l’EFS de −30 °C à 110 °C, mais que l’anomalie a été détectée à temps, sans conséquence pour les patients . Le média rapporte aussi que Frédéric Pacoud, président de l’EFS, a confirmé sur BFMTV qu’il n’y avait pas eu d’atteinte à la sécurité des produits, tout en reconnaissant que du plasma destiné aux transfusions, et pas seulement des échantillons de surveillance, faisait partie des éléments concernés .
C’est le bon niveau de gravité: pas de perte confirmée, mais un quasi-accident sérieux. Une consigne de température est un ordre envoyé à une machine. La température réellement atteinte dépend ensuite des capacités du matériel, de la durée de l’ordre, des cycles de chauffage ou de dégivrage, de l’inertie thermique, de la température extérieure et de la réaction des alarmes. Les informations publiques ne précisent pas encore la température maximale atteinte, la durée exacte de l’écart, le modèle de contrôleur utilisé ni le chemin technique emprunté par les attaquants .
Il faut donc comprendre « poussés à 110 °C » comme « les pirates ont tenté d’imposer une consigne à 110 °C », sauf conclusion technique officielle contraire. Le risque pour les patients était bien réel, car le plasma dépend d’une conservation stricte. Mais les éléments actuels décrivent davantage une alerte évitée de justesse qu’une destruction confirmée de produits sanguins .
Les alarmes et les procédures ont joué leur rôle
La défense la plus efficace semble avoir été la moins spectaculaire: la surveillance indépendante, les alertes et les équipes de garde. AP indique que les systèmes de supervision de l’EFS ont rapidement détecté le problème, permettant aux équipes d’agir avant que les produits ou les échantillons ne soient compromis . Reuters ajoute que du personnel était présent en continu, que les alertes ont été reçues et que le sang a été déplacé vers des réfrigérateurs non connectés .
Ce dernier détail est essentiel. Les systèmes connectés ont été perturbés; la résilience est venue des humains, des alarmes et de capacités de stockage alternatives. D’après les éléments de l’EFS résumés par The Record, les équipements concernés ont été repris en main, neutralisés ou contournés par transfert préventif des produits vers d’autres installations . Reuters rapporte aussi que les accès à distance aux réfrigérateurs affectés ont été désactivés pendant que les investigations se poursuivent sur la méthode d’attaque, les matériels concernés et les conditions d’un retour en service sûr .
Pour les acteurs de santé, la leçon n’est pas de bannir toute connexion. La télémaintenance peut éviter des pannes, accélérer les réparations et améliorer la disponibilité. La leçon est plutôt qu’un stockage vital doit être protégé par plusieurs couches: segmentation réseau, accès prestataire strictement contrôlés, authentification forte, sondes de température indépendantes, alarmes locales audibles, procédures hors ligne, modes manuels et exercices réguliers de transfert de stock critique. Si le tableau de bord ment ou si le contrôleur est détourné, la chambre froide doit encore pouvoir alerter le monde réel.
Une vague plus large contre le froid connecté
L’attaque contre l’EFS s’inscrit dans un contexte plus large. AP souligne qu’elle intervient après des attaques ayant visé, à la mi-octobre, des réfrigérateurs et congélateurs de supermarchés en France, en Belgique et aux Pays-Bas, puis de nouveaux incidents cette semaine dans plusieurs pays européens avec des denrées perdues et des coûts importants . Reuters rapporte également que des réfrigérateurs de supermarchés ont été manipulés dans huit pays européens à peu près au même moment que l’incident français sur les banques du sang .
The Record présente le cas de l’EFS comme le premier cas français rapporté, dans cette deuxième vague, touchant une organisation de santé, tout en indiquant que des entreprises d’au moins 11 pays auraient été affectées par les attaques récentes contre la réfrigération . Le même média rappelle qu’aucun groupe n’a revendiqué l’ensemble de ces attaques et qu’il n’est pas établi que les mêmes auteurs soient derrière les différentes vagues .
Cette prudence est importante. Un mode opératoire similaire ne prouve pas le même attaquant, la même faille ou le même fournisseur compromis. Mais le signal est clair: des pirates ont compris que des contrôleurs frigorifiques mal protégés pouvaient produire des effets visibles, coûteux et potentiellement dangereux sans voler le moindre dossier médical.
Le cyber-risque de santé devient un risque opérationnel
Un incident distinct en Australie illustre la même évolution sous l’angle des données. Le 4 novembre, ABC a rapporté que NSW Health avait déclaré un incident majeur de cybersécurité concernant le site de son Oral Health Fee For Service Scheme; les autorités ont indiqué que les données patients n’avaient pas été compromises, que le système touché était un serveur isolé et que la police enquêtait . Ce n’est pas l’attaque française contre les congélateurs, mais le message de fond converge: dans la santé, une cyberattaque se juge désormais autant par ses effets sur la continuité des soins que par la confidentialité.
Le cas français est encore plus parlant parce que l’actif menacé n’était pas une base de données. C’était la chaîne du froid qui rend le plasma utilisable. Quelques degrés pendant trop longtemps peuvent suffire à rendre un produit impropre; une consigne malveillante à 110 °C transforme une fonction de maintenance en danger clinique.
Les hôpitaux, fournisseurs et autorités devraient traiter cet épisode comme une alerte sur la technologie opérationnelle. Les mesures immédiates sont concrètes: supprimer les expositions directes à Internet, inventorier les contrôleurs frigorifiques, revoir les accès prestataires, vérifier les paramètres de dégivrage, tester les alarmes indépendantes et répéter le transfert manuel des stocks critiques. Le changement plus profond est culturel: arrêter de considérer les systèmes de bâtiment et de stockage comme secondaires simplement parce qu’ils ne ressemblent pas à des dispositifs médicaux.
À 110 °C, ce n’était plus vraiment de la conservation à froid. C’était un niveau de Doom, heureusement avec une alarme qui fonctionne. La bonne nouvelle est que les stocks français ont été protégés. La mauvaise, c’est que les attaquants savent désormais à quel point une infrastructure connectée peut se rapprocher du lit du patient.
Commentaires
Sois le premier à commenter.